PHP2SHELL · SÄKERHETSLARM OKTOBER 2026
Miljontals attackförsök mot hemsidor sedan oktober. Är er skyddad?
Skriv in adressen till er hemsida så gör vi en kostnadsfri kontroll direkt. Ni ser vad som syns utåt, och vad ni bör fråga ert webbhotell.
Kostnadsfritt. Tar under en minut. Ingen inloggning.
Företag vi har byggt hemsidor och appar för


Vad hände i oktober?
Den 20 oktober läckte detaljer om två kritiska säkerhetshål i PHP, tekniken bakom en stor del av världens hemsidor och nästan alla WordPress-sajter. Säkerhetshålen kallas PHP2Shell och kan i värsta fall låta någon ta över servern utan att logga in.
PHP släppte uppdateringar den 21 oktober. Attackförsök hade då redan börjat, och de växte enligt Cloudflare till miljontals. I Finland stängdes statliga webbtjänster i förebyggande syfte.
"Det viktigaste är att snabbt inventera vilka applikationer man har som använder PHP."
Varför det inte räcker att uppdatera WordPress
Tänk på hemsidan som en bil. WordPress och tilläggen är karossen och lacken. PHP är motorn, och motorn sköts av ert webbhotell eller den som driver servern.
När ni uppdaterar WordPress byter ni lack. Motorn är densamma. Och har den en version äldre än 8.2 får den ingen officiell uppdatering alls från PHP-projektet.
WordPress och tillägg
Sköts av er eller er webbyrå
PHP (motorn)
Sköts av webbhotellet
Känner ni igen er?
Hemsidan byggdes för några år sedan av en frilansare eller byrå. Den fungerar. Kunderna hittar er, bokar och skickar meddelanden. Men ingen har egentligen tittat under huven sedan dess.
Det är inte konstigt. Ni driver en klinik, en byrå eller ett kontor, inte ett IT-företag.
5 saker ni kan kolla själva på 2 minuter
- 1Visar webbläsaren ett hänglås vid er adress?
- 2Vilket år står det längst ner på hemsidan?
- 3Vet ni vem som uppdaterar hemsidan i dag?
- 4Vet ni vilken PHP-version ert webbhotell kör?
- 5Har någon fått konstiga mejl som ser ut att komma från er?
Osäker på något av dem? Det är precis det vi kollar.
Vad det kan leda till
Kunduppgifter hamnar fel
En privat klinik fick sanktionsavgift av IMY efter att uppgifter från hemsidans formulär blev sökbara på Google. En patient hittade sin egen konsultation.
Det går att kontrollera i förväg.
Hemsidan varnas som farlig
Chrome visar en röd varning, och det kan ta dagar till veckor innan Google häver den.
Det går att kontrollera i förväg.
Någon mejlar i ert namn
Utan rätt e-postskydd kan bedragare skicka fakturor som ser ut att komma från er.
Det går att kontrollera i förväg.
Rapporteringsplikt
Vid ett dataintrång måste ni anmäla till IMY inom 72 timmar enligt GDPR.
Det går att kontrollera i förväg.
Så går den kostnadsfria kontrollen till
- 1
Ni fyller i adressen till er hemsida
Under en minut, inga inloggningar.
- 2
Vi tittar på det som redan är offentligt
PHP- och WordPress-version där den syns, tillägg med kända säkerhetshål, SSL, säkerhetsinställningar och e-postskydd (SPF, DKIM, DMARC).
- 3
Ni får resultatet direkt på skärmen
Sedan väljer ni om ni vill att vi åtgärdar det, och bokar ett kort startmöte.
Det här gör vi inte
Vi loggar inte in. Vi testar ingenting aktivt. Vi ändrar ingenting utan ert godkännande.
En kontroll utifrån kan inte se allt. Därför får ni också veta exakt vad ni ska fråga ert webbhotell.
EXEMPEL PÅ RESULTAT
Resultat för exempelklinik.se
Vi hittade 2 saker som bör åtgärdas och 1 sak som bör ses över.
- WordPress 5.7.20, flera versioner efter
- E-postskydd saknas (SPF och DMARC)
- 3 av 5 säkerhetsinställningar saknas
- Säker anslutning (HTTPS) fungerar
Exempel. Domän och resultat är påhittade.
Ungefär hälften
av alla PHP-hemsidor kör en version som PHP-projektet inte längre uppdaterar.¹
9 av 10
nya säkerhetshål i WordPress-världen 2025 fanns i tillägg, inte i WordPress självt.²
31 december
Då slutar även PHP 8.2 att få säkerhetsuppdateringar.³
Vårt team
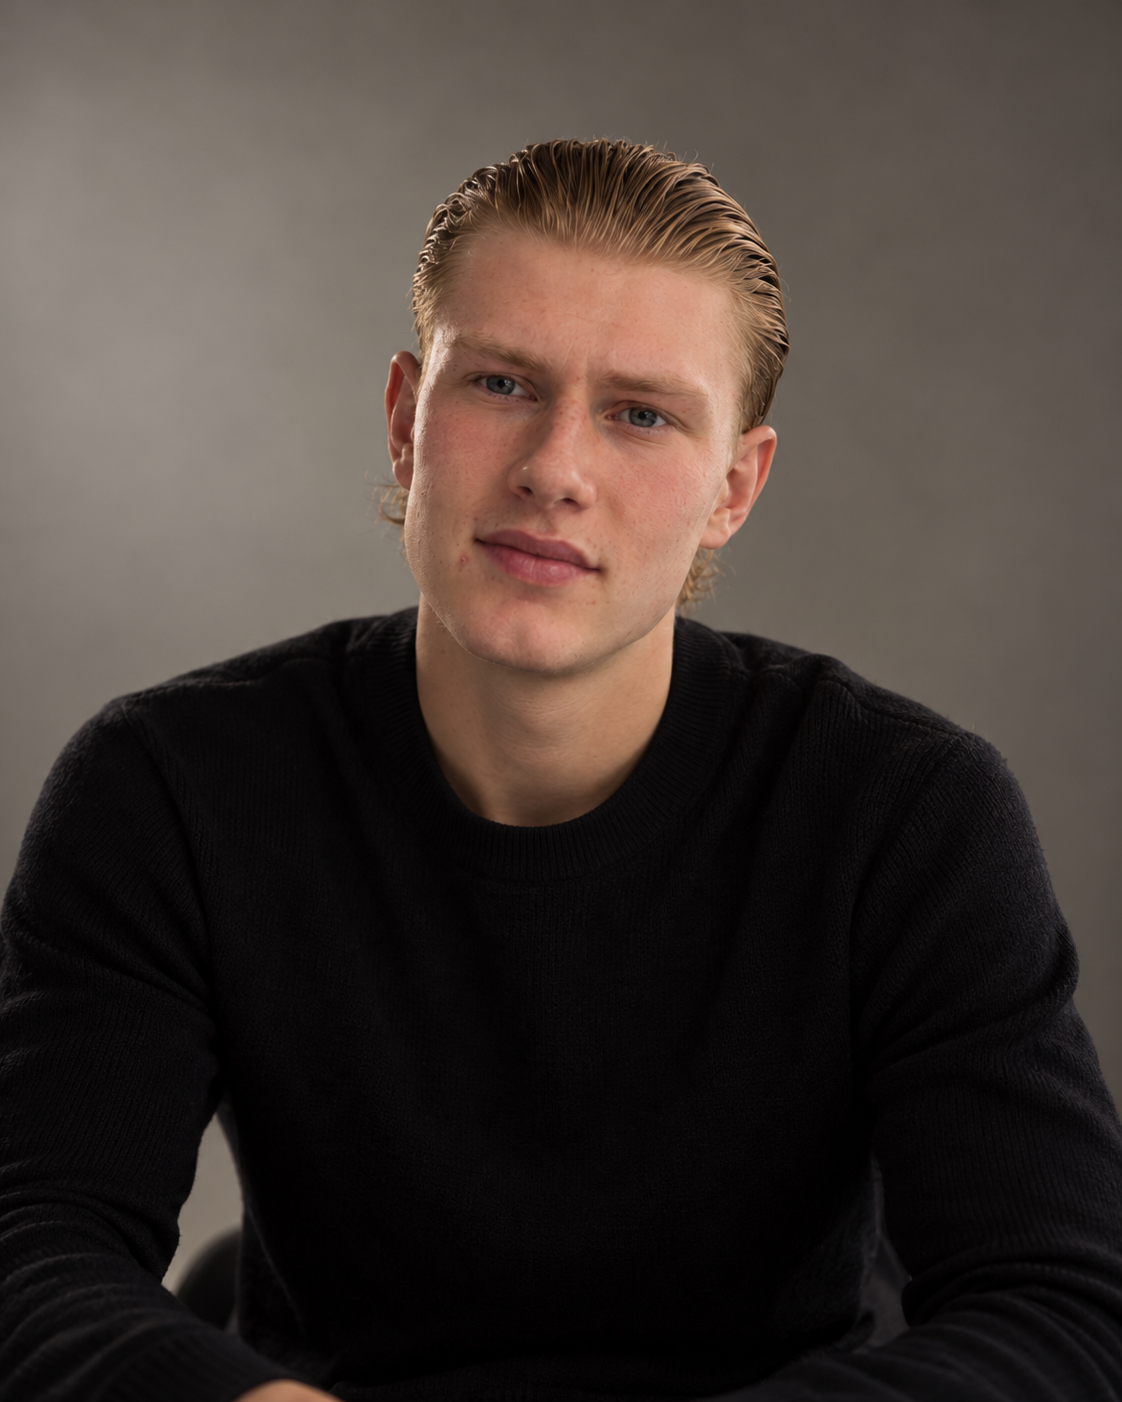
Lewis Crawford
Grundare, Node Consulting · Stockholm
Jag bygger hemsidor och appar från Stockholm. Det senaste året har jag byggt över 50 hemsidor för restauranger, kliniker och tjänsteföretag, och appar och AI-system för bland annat ett mediebolag.
Kontrollen bygger vi själva. Ni får ett ärligt svar på vad som behöver göras, och vad som inte behöver det.
Vad kunder säger
"Vi tog in Lewis för att ta över våra AI-system. Han byggde om allt, implementerade nya AI-flöden och byggde en app åt oss. Vi var så nöjda att vi erbjöd honom en tjänst."
"Lewis byggde vår app från grunden. Snabbt, tydligt och professionellt hela vägen."
"Vi arbetar med unga, och deras uppgifter måste vara skyddade. Lewis hjälpte oss se till att vår användardata hanteras säkert."
Vanliga frågor
Ta reda på var er hemsida står, innan den 31 december.
Kostnadsfritt. Resultatet ser bara ni.